מה השתנה
עבודה מהבית, אפליקציות בענן ומכשירים פרטיים הפכו את המיקום ברשת לסימן חלש לאמון. גישת Zero Trust, כפי ש-NIST ו-Microsoft מתארות אותה, מניחה שאין אמון מובנה לפי מיקום: כל גישה נבדקת לפי זהות, מצב המכשיר וההקשר.
מה NAC עדיין נותן
- נראות: מה מחובר לרשת, כולל מכשירים בלי זהות כמו מדפסות ומצלמות.
- בדיקת מכשיר לפני חיבור לרשת הפנימית.
- הפרדה בין סוגי מכשירים ברשת.
איפה הגישה הישנה כבר לא עובדת
- היא נשענת על גבול רשת, שלא קיים כשהעובד בבית והאפליקציה בענן.
- בלי חיבור למערכת ניהול המכשירים, NAC מחליט לפי מידע חלקי ומוסיף עוד מערכת לתחזק.
- NAC לבד לא קובע גישה ברמת אפליקציה, ולא מגן מפני תקיפות על זהויות וסשנים.
למנוע תנועה רוחבית בלי לסבך
הרבה ארגונים מצפים מ-NAC לעצור תנועה רוחבית בין מחשבים ברשת. דרך פשוטה יותר היא Private VLANs, שמונעות מתחנות קצה לדבר זו עם זו ישירות ומעבירות כל תעבורה ביניהן דרך חומת האש. יחד עם חומת אש מקומית בכל מחשב, Windows ו-macOS, זו הגנה שקל להבין ולתחזק, והיא מתאימה לעקרונות של Zero Trust.
אם יש NAC, חברו אותו
אם NAC כבר קיים או בתכנון, הוא צריך לקבל מידע מהמערכות שמכירות את המכשיר. למשל, מצב התאימות מ-Intune מאפשר ל-NAC להחליט לפי מצב אמיתי של המכשיר, ולא רק לפי כתובת או תעודה. בלי החיבור הזה, NAC נשאר שומר סף מבודד.
דוגמה לארכיטקטורה
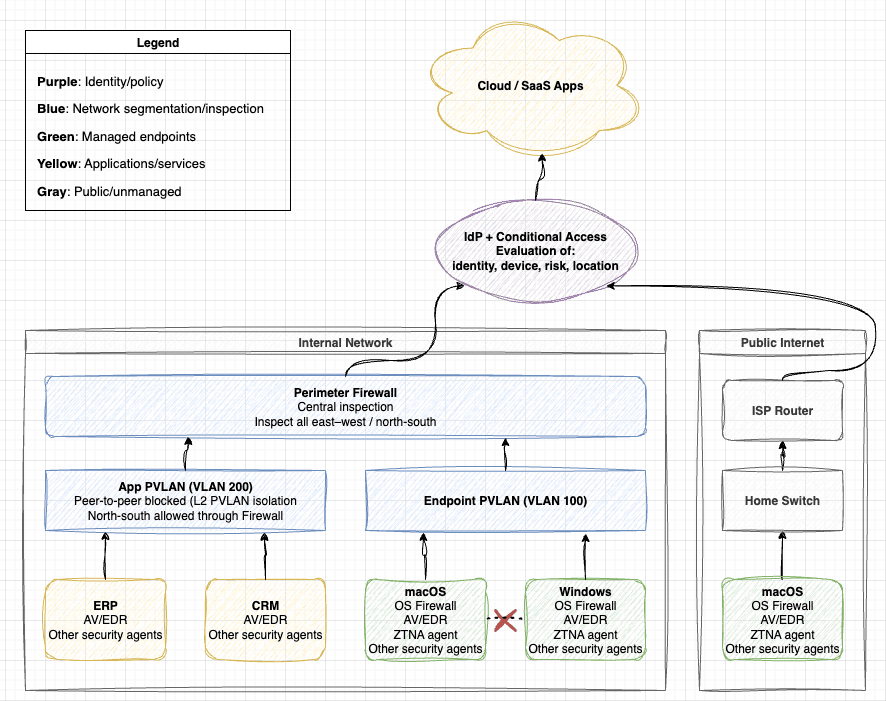
- תחנות הקצה נמצאות ב-PVLAN משלהן (VLAN 100), שחוסמת תקשורת ישירה ביניהן.
- האפליקציות הפנימיות נמצאות ב-PVLAN נפרדת (VLAN 200), וכל גישה אליהן עוברת דרך חומת האש.
- חומת האש המרכזית בודקת את כל התעבורה בין הרשתות, ואת התעבורה החוצה לאינטרנט ולענן.
- הגישה לענן ול-SaaS עוברת דרך ספק הזהויות ו-Conditional Access, שבודקים זהות, מצב מכשיר, סיכון ומיקום.
- כל מחשב מנוהל מפעיל חומת אש מקומית, אנטי וירוס ו-EDR, וסוכן ZTNA, גם כשהוא מחוץ למשרד.
בשורה התחתונה
NAC לא מת. הוא עדיין שימושי לנראות, לבדיקת מכשירים ולהפרדה, במיוחד למכשירים בלי זהות. אבל בארכיטקטורת Zero Trust הוא צריך להפוך מרכיב סטטי בכניסה לרשת לחלק ממערכת שמקבלת מידע על המכשיר ועל המשתמש. ולמניעת תנועה רוחבית, PVLAN וחומת אש מקומית הן לרוב דרך פשוטה יותר.
ב-OnCloud אנחנו מתכננים ומטמיעים ארכיטקטורת Zero Trust לרשת ולתחנות הקצה: איפה NAC עדיין מתאים, איך מחברים אותו ל-Intune ול-Conditional Access, ואיך מונעים תנועה רוחבית. רוצים לבדוק את הארכיטקטורה שלכם?
צרו איתנו קשר